
Bonnes Pratiques
Utiliser les supports amovibles : autorun, chiffrement et charte
Avant de brancher une clé ou un disque externe : coupez l'autorun, chiffrez les données utiles, et suivez la charte pour toute copie hors du poste.
À retenir
- Fiche 6 CNIL : sensibiliser, limiter la connexion des supports amovibles, désactiver l'autorun.
- Règle 9 CNIL : verrouillage complexe et chiffrement (BitLocker / FileVault) pour les disques externes.
- Fiche 2 CNIL : la charte encadre les copies sur clé USB, avec accord du supérieur.
- Chiffrer avant de remettre un support à un tiers ; l'autorun coupé ne remplace pas le chiffrement.
Qu'est-ce qu'un support amovible au bureau ?
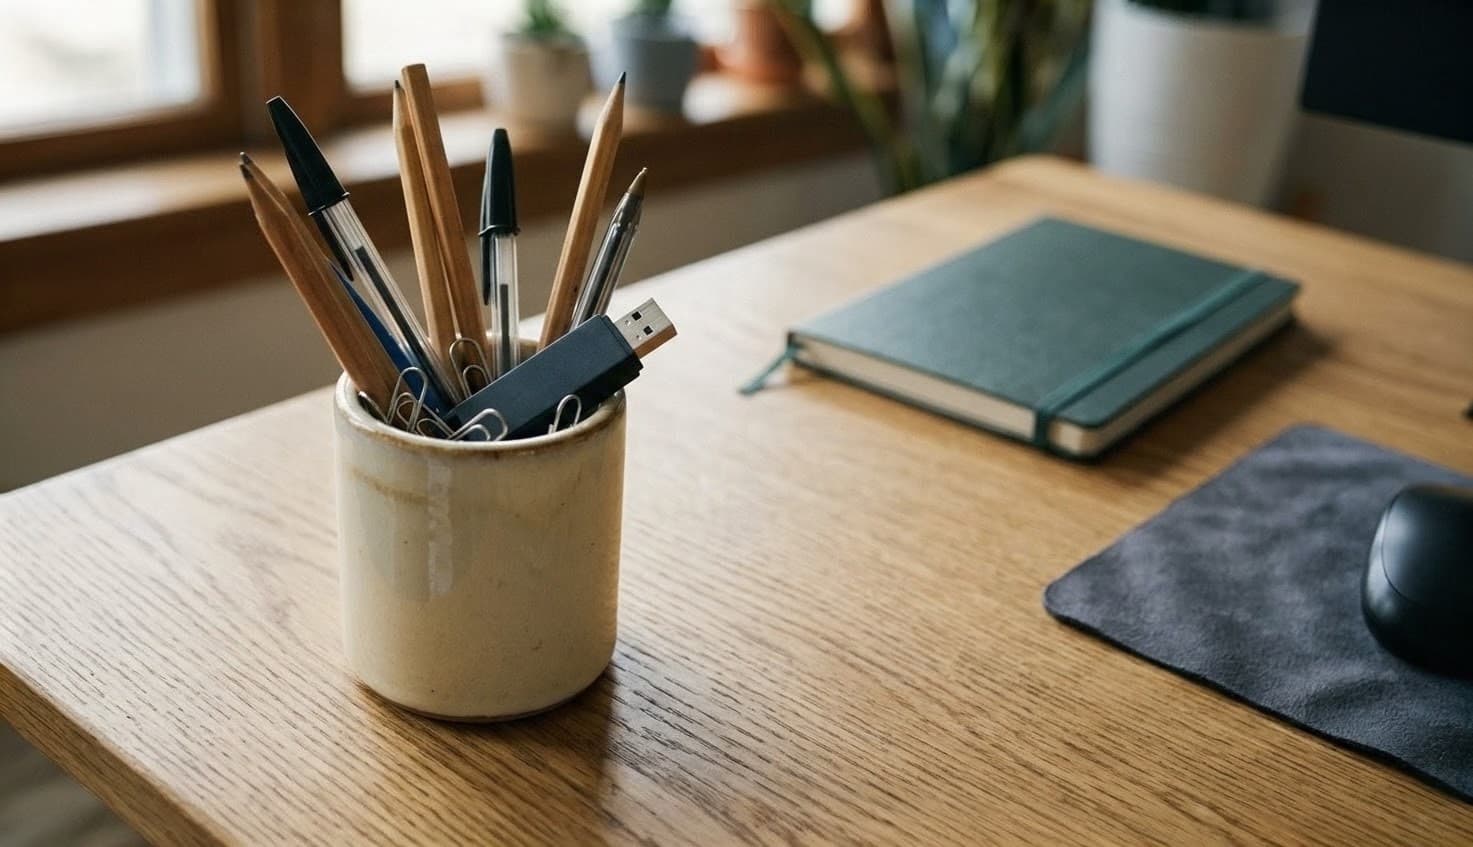
Vendredi, 17 h 40. Un collègue glisse une clé USB dans le pot à crayons « pour demain », juste à côté du disque externe de la sauvegarde du mois. Personne ne demande d'où vient la clé. Le week-end commence.
Au bureau, un support amovible, c'est tout ce qui transporte des fichiers hors du poste : clé USB, disque dur externe, carte mémoire, parfois un CD ou un DVD. Selon la Commission nationale de l'informatique et des libertés (CNIL), ces objets méritent les mêmes précautions élémentaires, qu'ils appartiennent à l'entreprise ou qu'ils arrivent de l'extérieur.
La plaquette Cybersécurité de la CNIL cite un exemple banal de violation : la perte d'une clé USB non sécurisée contenant une copie de la base clients. En 2025, selon la même plaquette, la CNIL a reçu en moyenne près de 16 notifications de violation de données personnelles par jour. Une clé oubliée n'est pas un détail de bureau : c'est un dossier qui voyage sans badge.
Une carte SD oubliée dans un appareil photo de réunion, un disque branché « juste pour la présentation » : le support change, le risque reste le même. Ce qui compte, ce n'est pas le format plastique, c'est ce qu'il emporte et sur quel poste on le branche.
Pourquoi couper l'autorun avant de brancher ?
La fiche 6 du guide CNIL pose trois gestes pour les supports amovibles, dont les clés USB et les disques durs externes : sensibiliser aux risques, surtout s'ils viennent de l'extérieur ; limiter la connexion à l'indispensable ; désactiver l'exécution automatique, dite autorun.
Sans autorun, brancher une clé n'exécute plus un programme au moment de la connexion. Ce n'est pas une analyse complète. C'est le frein minimal avant d'ouvrir le moindre fichier.
Microsoft signale aussi des logiciels malveillants qui se propagent via des raccourcis malveillants sur des supports USB : les mesures recommandées commencent encore par désactiver l'exécution automatique et la lecture automatique pour les médias amovibles. Une phrase, un même réflexe.
Faut-il chiffrer un disque externe ?
Oui, dès qu'il porte des données utiles à l'activité — et surtout s'il sort du bureau. La règle 9 des règles essentielles de la CNIL demande de protéger les matériels mobiles, dont les disques externes : un code de verrouillage complexe, et le chiffrement activé (BitLocker sous Windows, FileVault sous macOS).
La fiche 7 du même guide demande des moyens de chiffrement pour les postes nomades et les supports amovibles : clé USB, disque dur externe, CD-R, DVD-RW. On chiffre le volume entier, fichier par fichier, ou via un conteneur chiffré. La fiche 13 ajoute de chiffrer les données avant de les enregistrer sur un support remis à un tiers.
| Situation | Geste CNIL | Objectif |
|---|---|---|
| Clé ou disque branché | Limiter la connexion ; couper l'autorun | Réduire le risque de code malveillant |
| Disque externe / portable | Verrouillage complexe + chiffrement | Protéger en cas de perte ou de vol |
| Support remis à un tiers | Chiffrer avant enregistrement | Éviter une fuite pendant le transport |
| Sauvegarde hors site | Copie sur disque externe débranché du réseau | Appliquer la règle du 3-2-1 |
Faites glisser pour voir tout le tableau →
Le chiffrement ne remplace pas l'autorun coupé. L'un freine ce qui s'exécute à la connexion ; l'autre protège ce qui reste sur le support si la clé disparaît dans un taxi.
Qui peut copier sur une clé USB ?
Pas « tout le monde, pour aller plus vite ». La fiche 2 du guide CNIL demande que la charte informatique encadre les copies de données sur supports amovibles. En pratique : accord préalable du supérieur hiérarchique, et respect des règles de sécurité de l'organisme.
La même fiche rappelle de rédiger une charte et de lui donner une force contraignante, par exemple en l'annexant au règlement intérieur. Sans ce cadre, chaque copie « urgente » invente sa propre procédure — et personne ne sait qui a emporté quoi.
Les pratiques hors locaux — déplacements, télétravail, parfois l'équipement personnel — ajoutent des risques liés aux clés USB. La fiche 7 renvoie à formaliser responsabilités et précautions, y compris pour l'usage d'équipements personnels (« bring your own device », ou BYOD), dans la charte.
Si la charte est floue, le lundi matin devient une négociation individuelle. Autant écrire les règles une fois, les faire connaître, et les appliquer de la même façon pour tout le monde.
Quel geste retenir lundi matin ?
Avant de brancher lundi matin, une seule question : ce support est-il indispensable, et les données sont-elles chiffrées si vous le perdez ?
Pour le cas où un port doit rester ouvert et qu'il faut aller plus loin :
Tutoriel sas USBQuestions fréquentes
L'autorun suffit-il contre une clé piégée ?
Non. C'est le frein minimal. La fiche 6 CNIL ajoute de limiter la connexion et de sensibiliser, surtout pour les supports externes.
Dois-je chiffrer un disque externe de sauvegarde ?
Oui dès qu'il porte des données utiles. La règle 9 CNIL demande verrouillage complexe et chiffrement ; BitLocker ou FileVault selon le système.
Puis-je copier des fichiers sur ma clé personnelle ?
Seulement si la charte l'autorise et après accord du supérieur. La fiche 2 CNIL place ces copies dans les règles de sécurité de l'organisme.
Par où commencer lundi matin ?
Confirmez que l'autorun est coupé, refusez les clés externes sans besoin clair, et chiffrez avant toute sortie de données.