
Actualités
Frigos de supermarchés piratés : comprendre l'attaque d'octobre 2026
Des centaines de supermarchés ont vu leurs frigos connectés détournés en une nuit. Comprenez pourquoi c'était possible, et quoi faire des objets connectés du bureau.
À retenir
- Les frigos de jusqu'à 300 magasins Intermarché et Netto ont été forcés à chauffer, selon Les Mousquetaires.
- Les boîtiers qui pilotent ces frigos étaient visibles depuis Internet, contre les bonnes pratiques rappelées par le CERT-FR.
- Selon Danfoss, la plupart des boîtiers touchés ne recevaient plus aucune mise à jour de sécurité.
- Le chemin d'entrée des pirates n'est pas confirmé, et aucun attaquant n'est identifié.
- Un objet connecté qui n'a pas besoin d'Internet ne doit pas y être branché.
Lundi matin, dans des centaines de supermarchés, les rayons frais étaient vides et les bennes pleines. Pendant la nuit, quelqu'un avait pris la main, à distance, sur les boîtiers qui règlent la température des frigos. Aucun cambrioleur n'est entré : la porte était un petit appareil branché à Internet.
Que s'est-il passé dans la nuit du 11 au 12 octobre ?
Dans la nuit du dimanche au lundi, des pirates ont lancé sans arrêt le dégivrage, ce mode où le frigo chauffe pour faire fondre son givre, réglé à 50 °C, selon BFMTV. Les produits frais et surgelés ont été jetés.
Le bilan a évolué au fil de la journée. Les Mousquetaires parlent de jusqu'à 300 magasins Intermarché et Netto touchés, selon BFMTV. Coopérative U et E.Leclerc font aussi état de magasins touchés.
Le parquet de Paris a ouvert une enquête, confiée à l'Office anticybercriminalité, et évoque des pertes de denrées et des « départs de feu », rapporte BFMTV. Aucun attaquant n'est identifié à ce jour.
De son côté, le CERT-FR, l'équipe d'alerte de l'agence nationale de cybersécurité, signale de « nombreuses compromissions » de contrôleurs de réfrigération pilotés à distance. Son alerte ne nomme aucune enseigne : le lien avec les supermarchés vient des enseignes elles-mêmes, citées par la presse.
Pourquoi un frigo peut-il se faire pirater ?
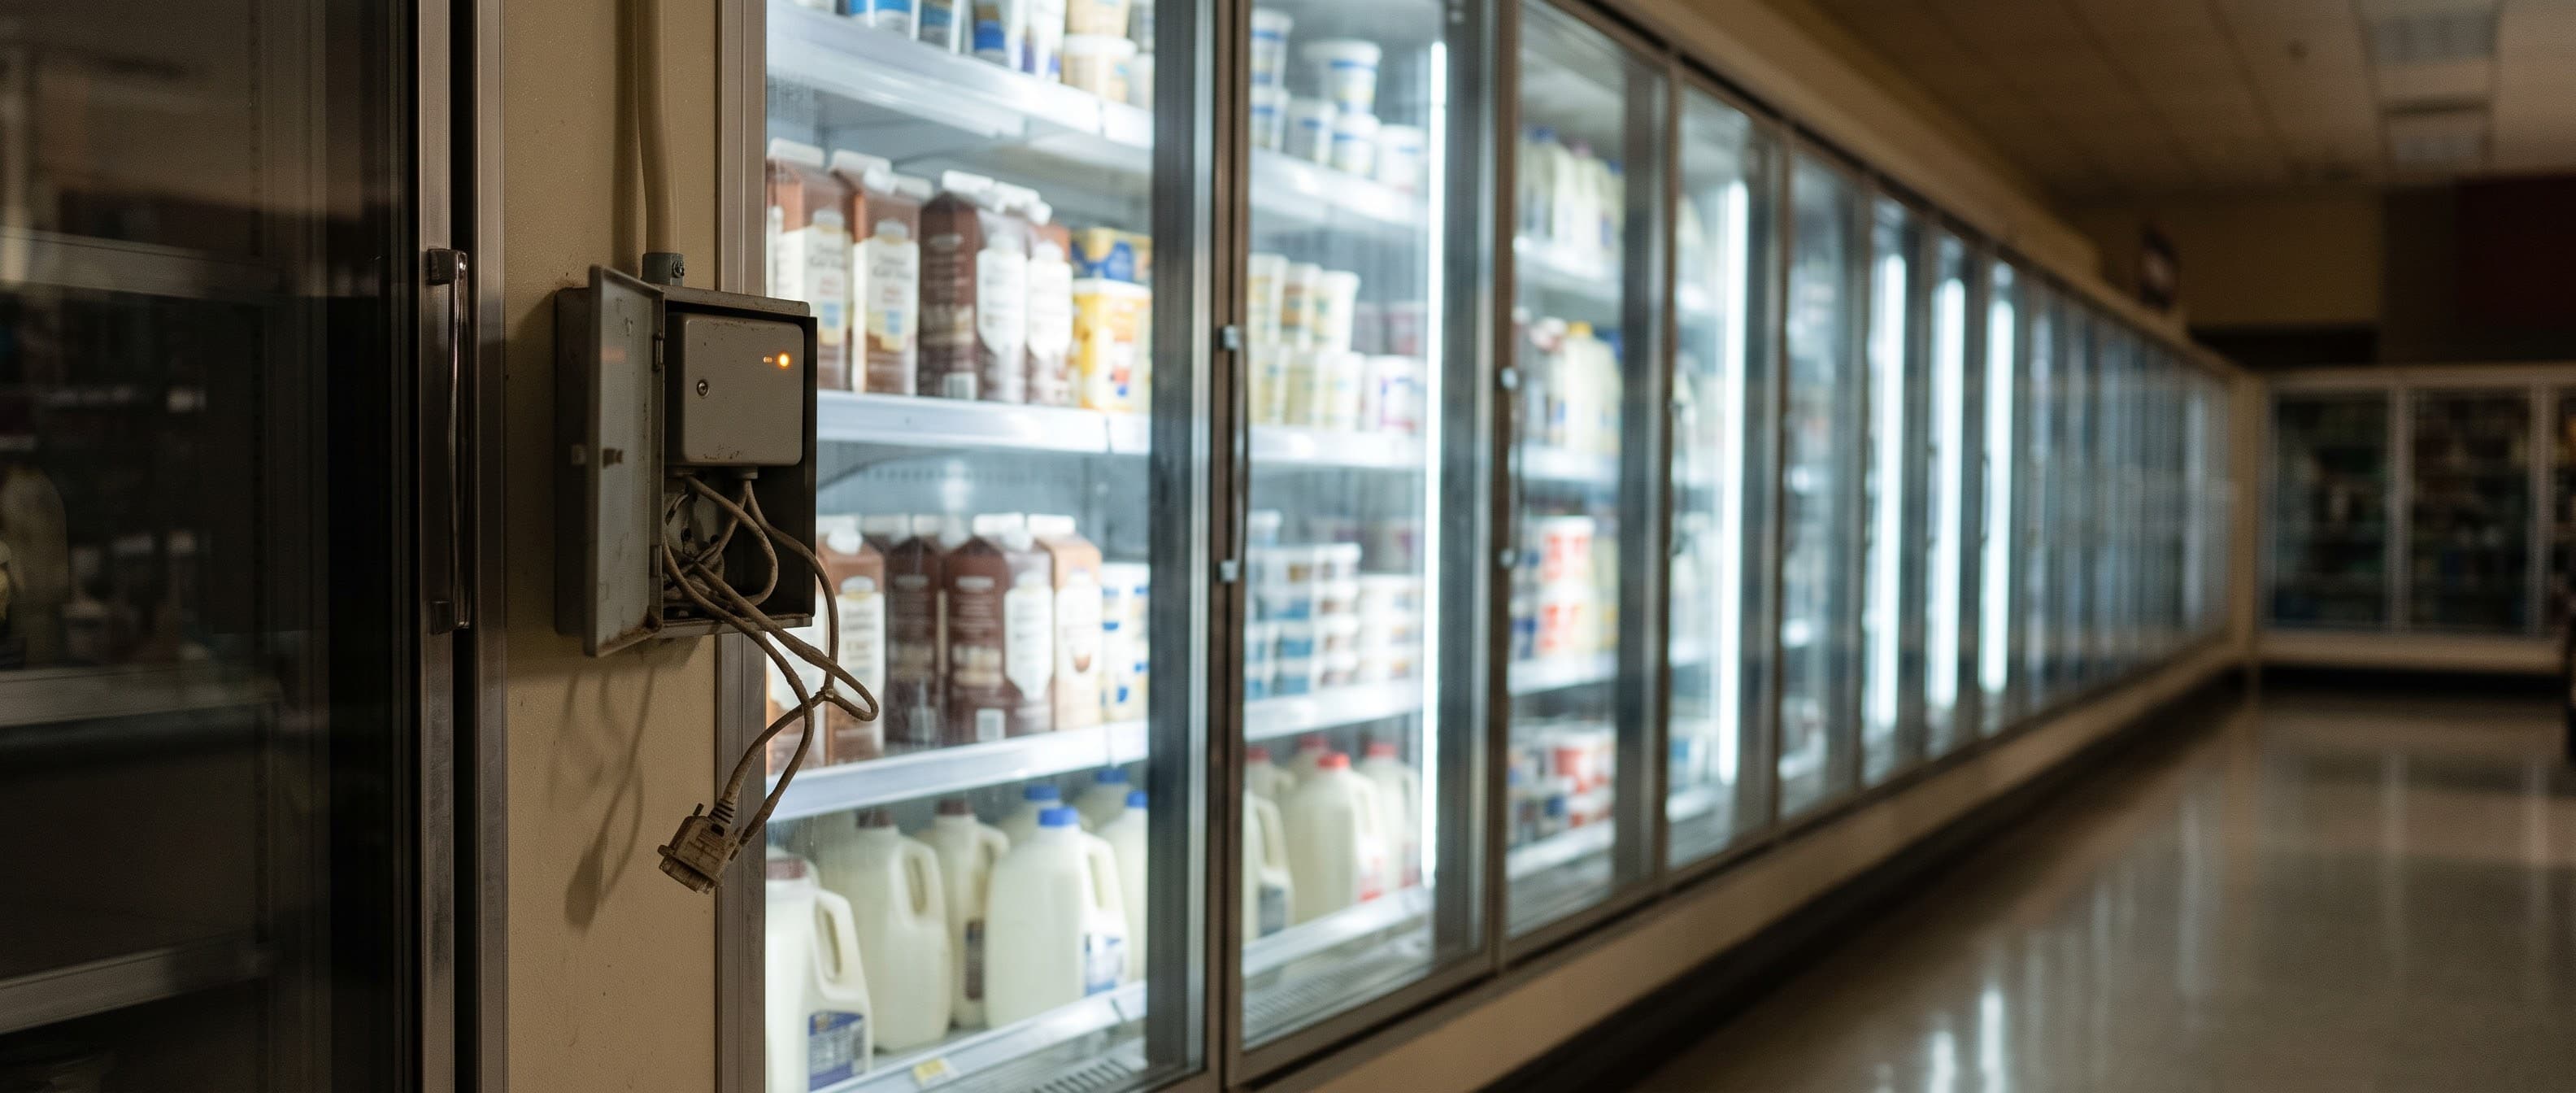
Un grand frigo de magasin n'est pas un simple bac froid. Il est piloté par un boîtier, une sorte de thermostat intelligent, que le technicien consulte de loin pour éviter de se déplacer à chaque alerte. Pour cela, le boîtier est relié au réseau, parfois directement à Internet.
Imaginez une boîte à clés posée sur le trottoir devant la maison, pour que le plombier puisse entrer. C'est un peu la clé de la salle serveur laissée sur l'accueil pour le prestataire : pratique, tant que personne d'autre ne la remarque. Un boîtier visible depuis Internet, c'est cette boîte à clés : n'importe qui peut venir essayer d'ouvrir.
Le CERT-FR le rappelle sans détour : laisser accessible depuis Internet la page de réglage du boîtier, son interface de gestion, est contraire aux bonnes pratiques. Et la serrure n'était pas toujours solide.
En août, les chercheurs de Claroty avaient décrit sur un modèle de ces contrôleurs un code caché, calculé à partir de la date du jour, qui permet de passer outre le mot de passe. C'est comme une serrure qui accepterait, en plus de votre clé, un passe que chacun peut fabriquer. Rien ne dit encore que c'est par là que les pirates sont passés.
Pourquoi ces boîtiers n'étaient-ils pas à jour ?
Une partie de la réponse est simple : beaucoup ne pouvaient plus l'être. Selon Danfoss, le fabricant, cité par BFMTV, la majorité des équipements touchés sont des produits anciens arrivés en fin de vie, qui ne reçoivent plus aucune mise à jour de sécurité.
Un boîtier en fin de vie ressemble à une vieille voiture dont le constructeur ne fabrique plus les pièces : elle roule encore, mais on ne peut plus réparer ses défauts. Pour les modèles encore suivis, le fabricant avait pourtant publié des mises à jour qui corrigeaient des failles connues ; selon Danfoss, celles des boîtiers touchés n'avaient pas été installées. Rien ne prouve pourtant que l'une d'elles ait servi cette nuit-là : le chemin d'entrée des pirates n'est pas confirmé.
Après l'attaque, les exploitants ont réagi vite. Censys, un éditeur de sécurité qui recense les appareils visibles sur Internet, comptait 1 825 de ces boîtiers exposés en France le 11 octobre.
Trois jours plus tard, Censys n'en voyait plus que 537. Les boîtiers ont été débranchés d'Internet, mais la part de ceux qui ont été mis à jour n'a pas augmenté. Attention aussi aux raccourcis : un boîtier « exposé » n'est pas forcément un boîtier « piraté ».
Que faire des objets connectés autour de vous ?
Au bureau aussi, des appareils discrets sont branchés au réseau : l'imprimante, la caméra de l'entrée, le badge de la porte, la climatisation, l'écran de la salle de réunion. On les installe une fois, puis on les oublie.
Les consignes du CERT-FR pour les frigos valent pour tous ces objets. Voici comment faire le tour, avec la personne qui gère l'informatique :
- Faites la liste des appareils branchés au réseau, même ceux qui n'ont pas d'écran.
- Pour chacun, demandez s'il est accessible depuis Internet. Si oui, coupez cet accès.
- Si un prestataire doit s'y connecter de loin, exigez qu'il passe par un VPN, un tunnel chiffré réservé aux personnes autorisées.
- Remplacez les mots de passe d'usine par des mots de passe propres à chaque appareil.
- Installez les mises à jour du fabricant dès qu'elles sortent.
- Repérez les appareils qui n'en reçoivent plus, et prévoyez de les remplacer.
Pour un appareil en fin de vie, le CERT-FR prévient qu'une simple remise à zéro ne suffit pas : s'il reste visible depuis Internet, il sera très probablement de nouveau compromis. Si vous ne retenez qu'un geste, retenez celui-ci : un objet qui n'a pas besoin d'Internet ne doit pas y être branché.
Un autre geste du quotidien : verrouiller la session en quittant le poste.
Voir le principeQuestions fréquentes
Le frigo de ma cuisine est-il concerné ?
Non. L'alerte du CERT-FR vise des contrôleurs professionnels de réfrigération, installés dans les magasins et pilotés à distance.
Une remise à zéro du boîtier suffit-elle ?
Non. Le CERT-FR prévient qu'un boîtier en fin de vie remis à zéro, mais laissé visible depuis Internet, sera très probablement de nouveau compromis. Il faut couper son accès à Internet et prévoir son remplacement.
Sait-on qui est derrière l'attaque ?
Non. Le parquet de Paris a ouvert une enquête, et aucun attaquant n'est identifié à ce jour.
Un appareil visible sur Internet est-il forcément piraté ?
Non. Il est exposé, c'est-à-dire que n'importe qui peut tenter d'y entrer. Cela ne veut pas dire que quelqu'un y est parvenu.
Sources
- Au moins 300 supermarchés touchés, un système danois visé... Ce que l'on sait des cyberattaques qui ont frappé les systèmes frigorifiques des supermarchésBFMTV ·
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigérationCERT-FR ·
- Frostbitten in France: A Danfoss StoreView Internet Exposure ReportCensys ·
- Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration ControllersClaroty Team82 ·